A pesar de los miles de millones invertidos en firewalls de última generación, detección de endpoints y arquitecturas de confianza cero, una estadística se ha mantenido obstinadamente consistente: más del 90% de los ciberataques exitosos comienzan con un email.
No con un exploit sofisticado. No con una vulnerabilidad de día cero. Un email.
Para las organizaciones bancarias y de salud en LATAM y el Caribe, esta realidad exige una reevaluación fundamental de dónde las inversiones en seguridad generan el mayor retorno. El presente artículo examina por qué la capa humana — la bandeja de entrada — sigue siendo el campo de batalla decisivo, y cómo la plataforma de seguridad de email impulsada por IA de Barracuda está diseñada para defenderla.
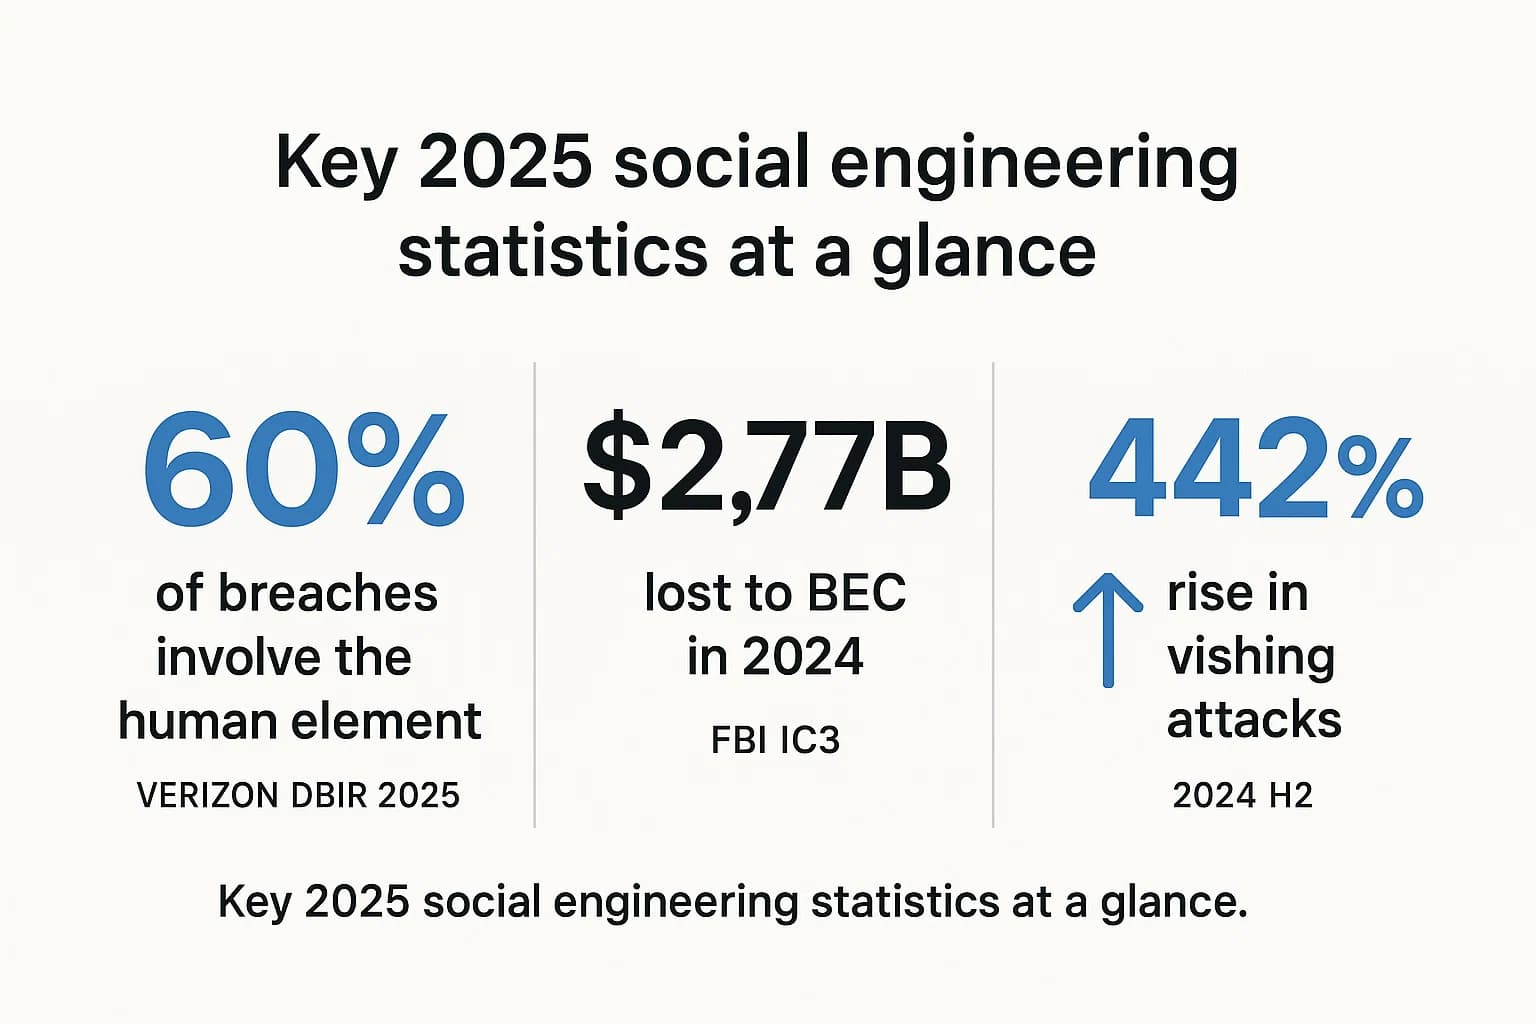
La Anatomía de un Ataque de Phishing Moderno
Las campañas de phishing de hoy poco se parecen a los mensajes torpes y gramaticalmente deficientes de hace una década. Los atacantes modernos emplean:
- Spear-phishing: Emails altamente personalizados que hacen referencia a colegas reales, proyectos o proveedores, obtenidos de redes sociales y brechas previas.
- Compromiso de Email Empresarial (BEC): Suplantación de ejecutivos o proveedores para autorizar transferencias fraudulentas. El FBI estima que las pérdidas por BEC superan los $2,700 millones anuales.
- Recolección de credenciales: Páginas de inicio de sesión falsas indistinguibles de los portales legítimos, a menudo alojadas en infraestructura comprometida con certificados SSL válidos.
- Ingeniería social a escala: Contenido generado por IA que adapta el tono, el idioma y la urgencia según los perfiles de los objetivos.
¿El hilo conductor? Cada ataque depende de una acción humana — un clic, una respuesta, un archivo adjunto abierto de buena fe.
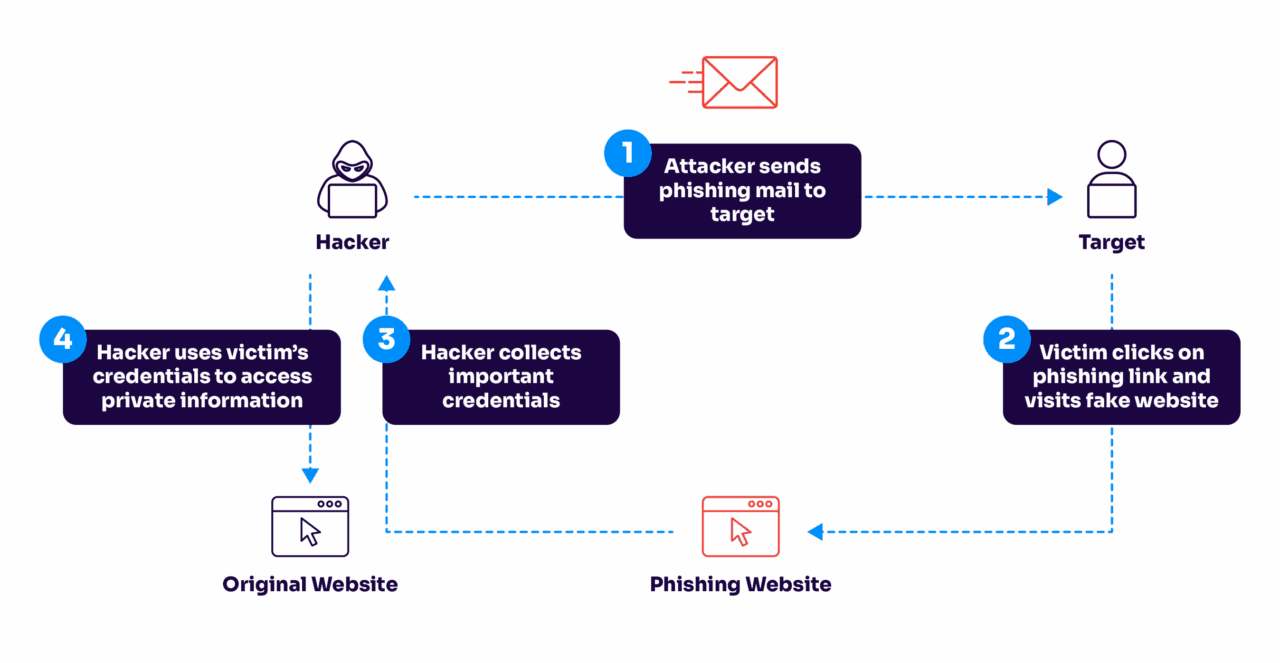
Por Qué Fallan las Defensas Tradicionales
La seguridad de email heredada se basa en reglas estáticas: listas de bloqueo, detección basada en firmas y filtrado básico por palabras clave. Estos enfoques fallan ante las amenazas modernas por tres razones:
- Velocidad de mutación. Los atacantes rotan dominios, IPs y contenido de mensajes más rápido de lo que las bases de datos de firmas se actualizan.
- Abuso de infraestructura legítima. Los actores de amenazas alojan cada vez más páginas de phishing en servicios en la nube confiables (Microsoft 365, AWS, Google Cloud) que evaden los filtros basados en reputación.
- Ceguera contextual. Las pasarelas tradicionales no pueden distinguir entre una factura legítima de un proveedor conocido y una versión suplantada con instrucciones de transferencia alteradas.
El Enfoque Impulsado por IA de Barracuda
Barracuda Email Protection reemplaza la defensa estática con inteligencia continua y adaptativa:
- Modelos de aprendizaje automático que analizan patrones de comunicación, estilo de escritura y metadatos para detectar anomalías invisibles para los sistemas basados en reglas.
- Protección contra apropiación de cuentas que monitorea el comportamiento de inicio de sesión y señala credenciales comprometidas antes de que sean weaponizadas.
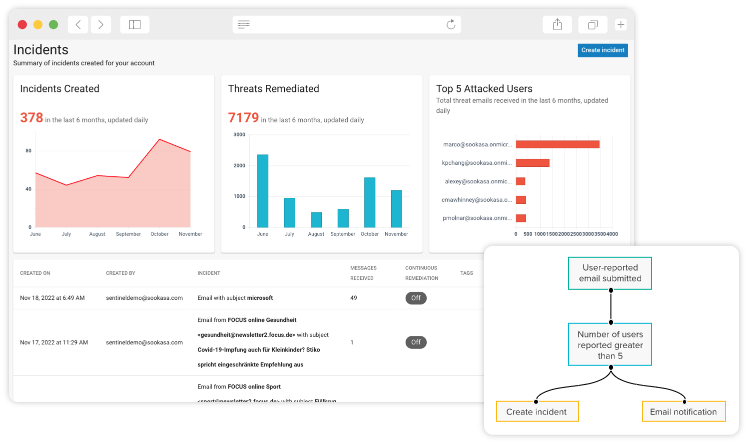
- Respuesta automatizada a incidentes que pone en cuarentena amenazas y remedia bandejas de entrada afectadas sin intervención manual.
- Protección contra fraude de dominio que valida la identidad del remitente mediante la aplicación de DMARC, DKIM y SPF — previniendo la suplantación de dominios exactos y similares.
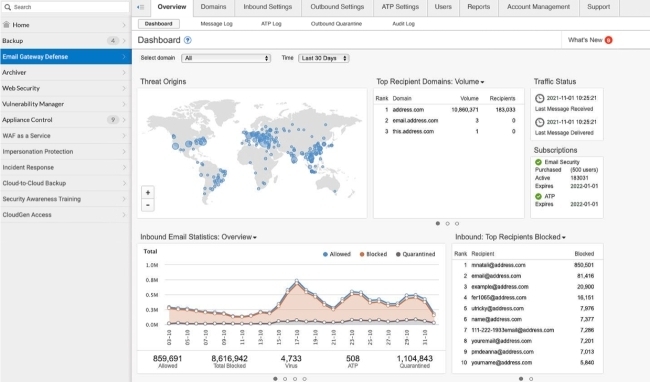
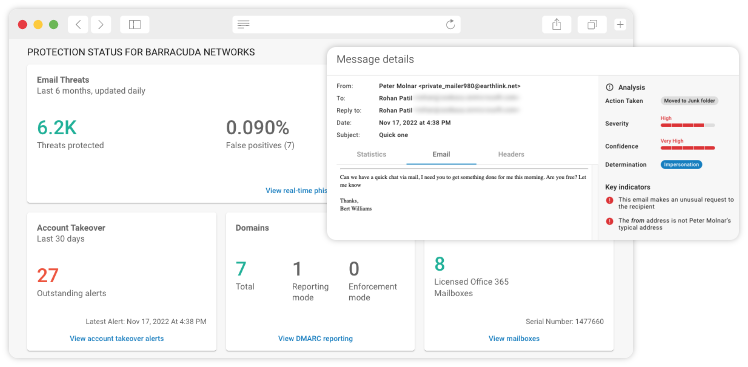
Crucialmente, Barracuda no solo bloquea amenazas. Proporciona visibilidad forense sobre las cadenas de ataque, permitiendo a los equipos de seguridad comprender cómo un email ingresó al entorno, quién fue objetivo y qué habría sucedido si el mensaje hubiera llegado al usuario.
El Imperativo Regulatorio
Para las industrias reguladas, la seguridad de email no es opcional. Los reguladores bancarios y las autoridades de salud en LATAM exigen cada vez más:
- Políticas documentadas de retención y archivado de email
- Prueba de controles anti-phishing
- Procedimientos de respuesta a incidentes para brechas originadas en email
Las capacidades de archivado y e-discovery de Barracuda, alineadas al cumplimiento, garantizan que los requisitos de seguridad y regulatorios se satisfagan a través de una plataforma unificada.
Construyendo una Defensa de Email en Capas
La seguridad de email efectiva requiere profundidad. Las organizaciones deben implementar:
- Filtrado de pasarela — Detener amenazas conocidas en el perímetro.
- Detección basada en IA — Identificar ataques novedosos y polimórficos.
- Capacitación de usuarios — Equipar a los empleados para reconocer señuelos sofisticados.
- Protección post-entrega — Detectar y remediar amenazas que evaden los filtros iniciales.
- Respuesta automatizada — Contener brechas en minutos, no en horas.
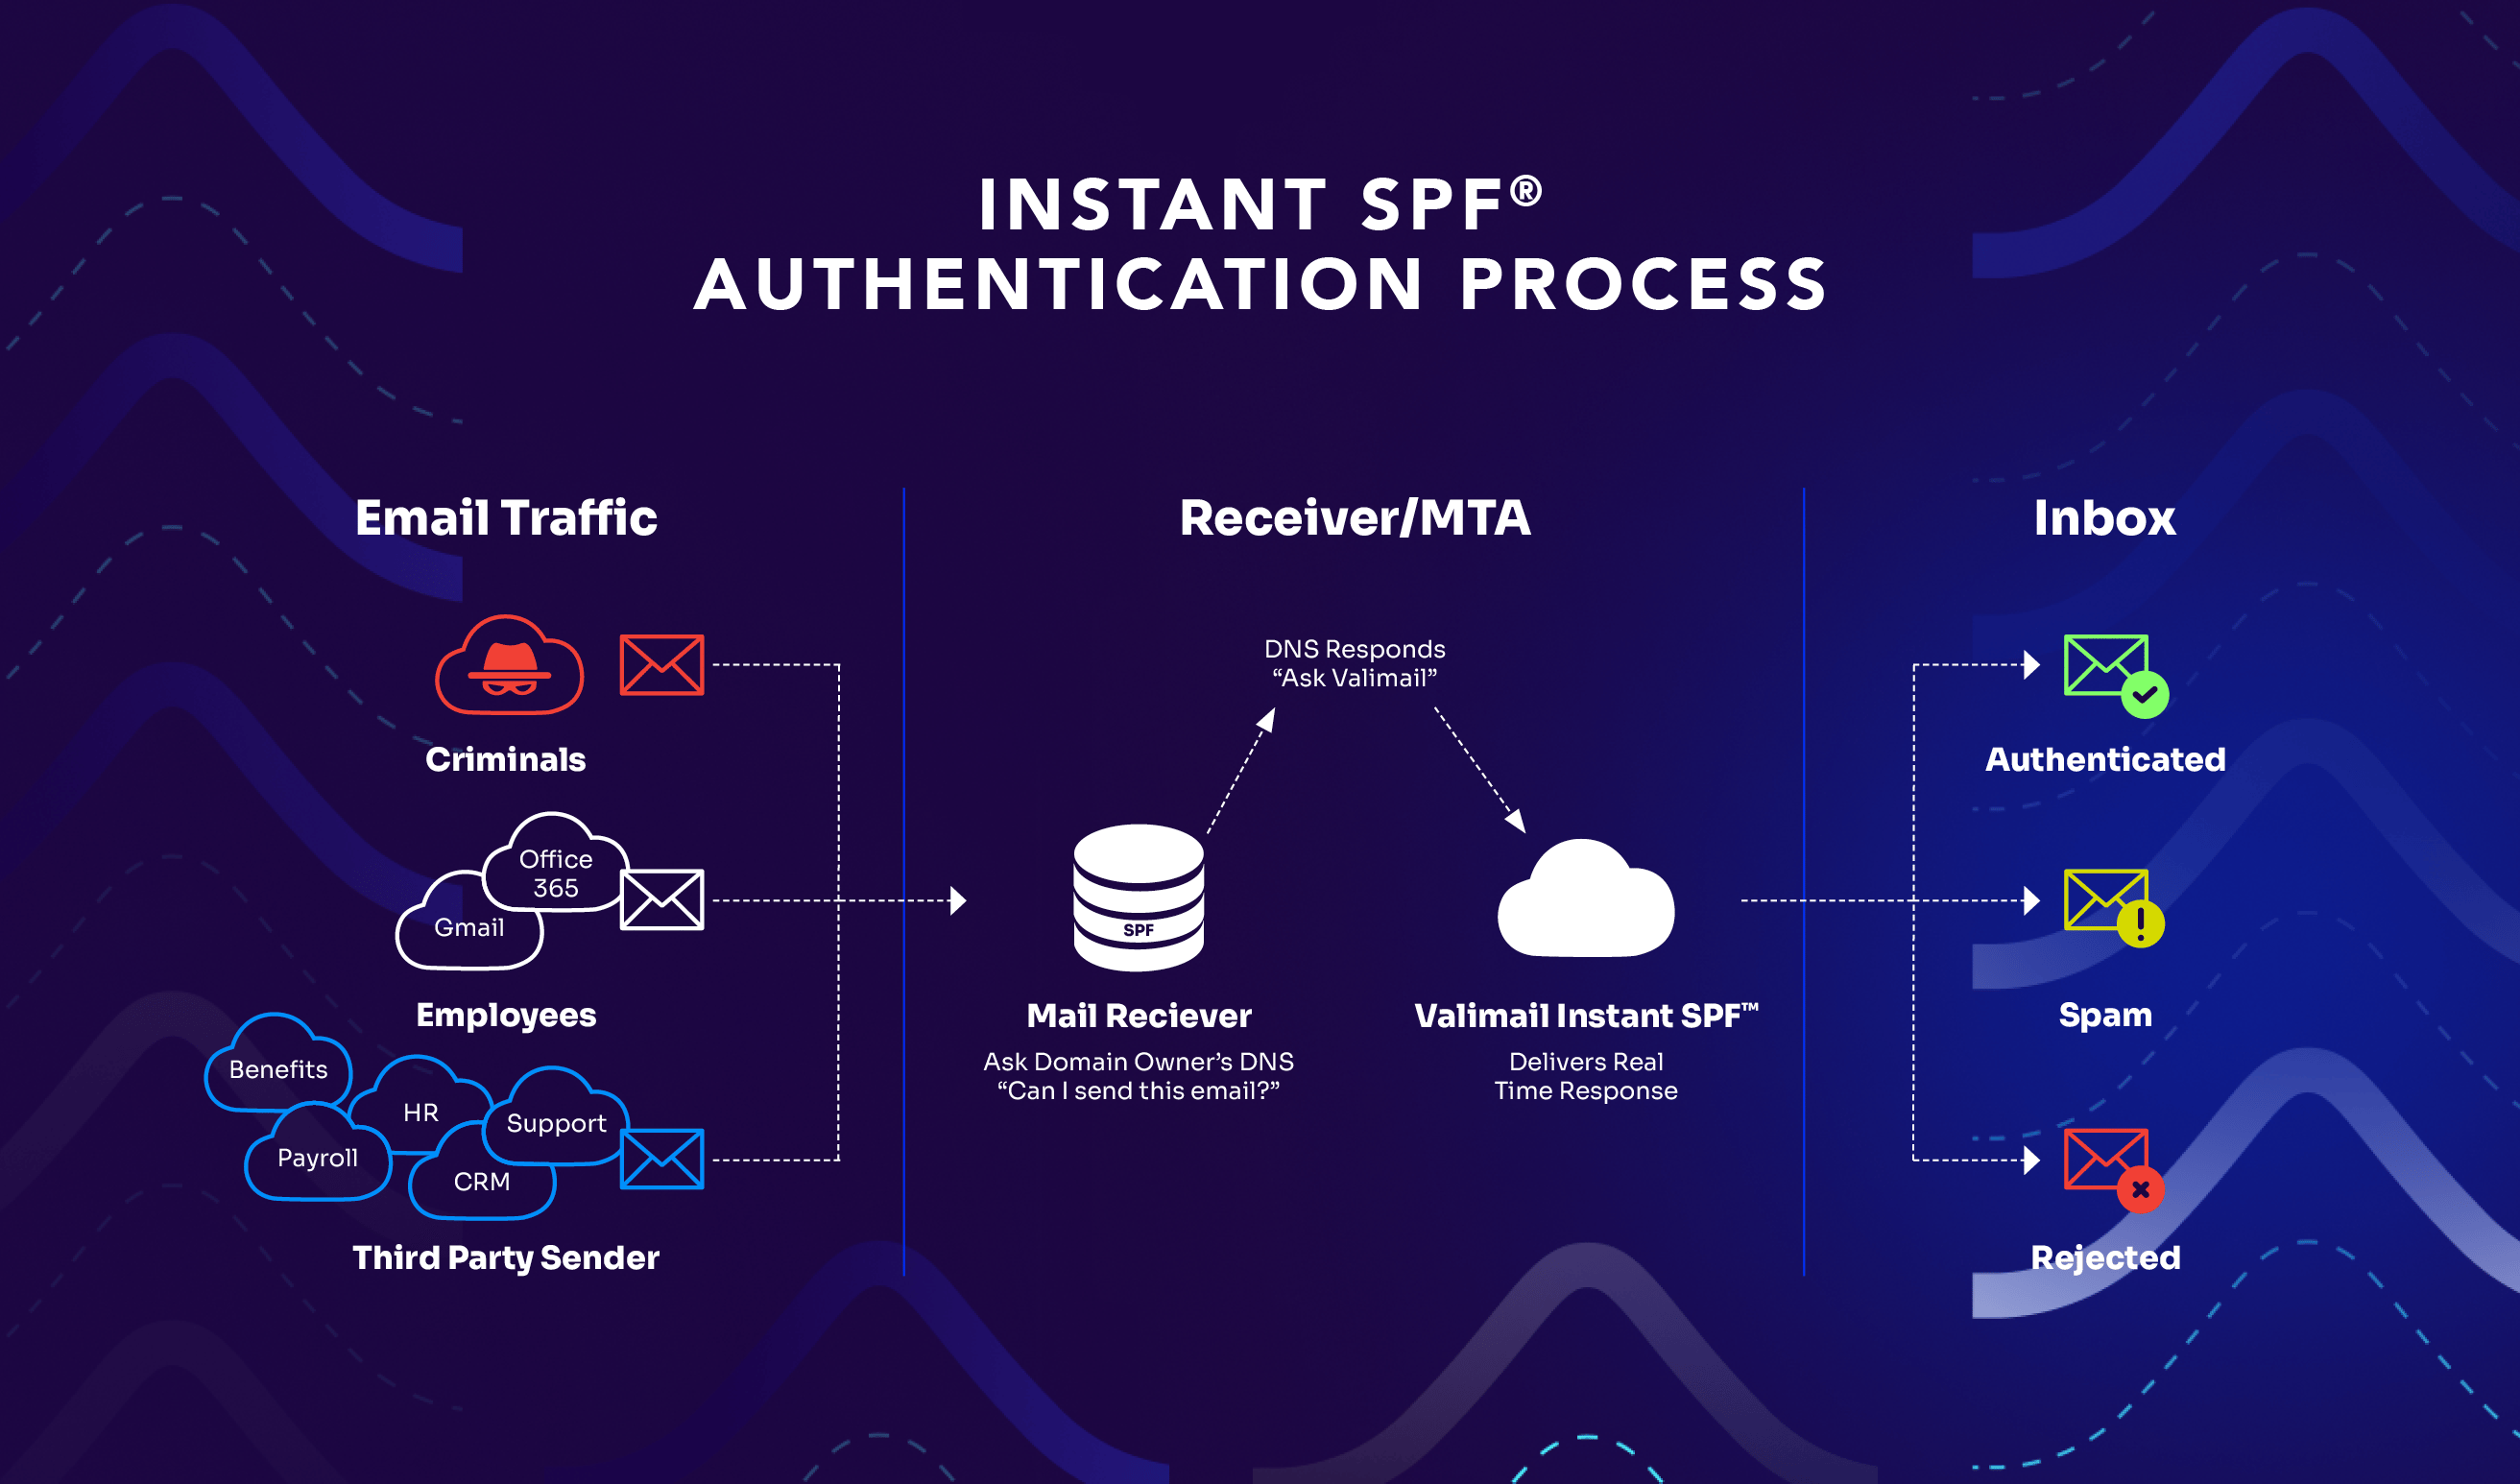
Barracuda integra cada capa en una única plataforma gestionada en la nube — reduciendo la complejidad mientras mejora la eficacia.
Conclusión
La tecnología seguirá avanzando. Los firewalls serán más inteligentes. Los endpoints serán más resilientes. Sin embargo, mientras los humanos procesen información, el email seguirá siendo el vector de compromiso más eficiente.
Las organizaciones que acepten esta realidad — e inviertan proporcionalmente en la defensa a nivel de bandeja de entrada — serán las que resistan la próxima ola de ataques.
Solicite un Barracuda Email Threat Scan de V-Corp
Nuestro equipo de seguridad analiza su postura de email actual contra patrones de ataque del mundo real y entrega una hoja de ruta de remediación priorizada.
Publicado por V-Corp International — Su Socio Tecnológico en LATAM y el Caribe.