El ransomware ya no es un incidente de TI aislado. Para las organizaciones bancarias y de salud en América Latina y el Caribe, un ataque exitoso puede desencadenar sanciones regulatorias, parálisis operativa y daños reputacionales irreversibles. En 2025, más del 68% de las empresas en la región reportaron al menos un intento de ransomware, siendo las finanzas y la salud dos de los sectores más atacados.
La pregunta ya no es si una organización será atacada. Es si la organización podrá recuperarse en horas, no en días.
El presente artículo examina cómo la arquitectura de protección de datos de Veeam permite a las industrias reguladas construir estrategias de respaldo resilientes al ransomware, que cumplen con objetivos de recuperación estrictos y garantizan la soberanía de los datos.
Por Qué el Ransomware Apunta a la Banca y la Salud
Las instituciones financieras y los proveedores de salud comparten una vulnerabilidad común: no pueden permitirse tiempos de inactividad. Los canales digitales de un banco deben permanecer operativos las 24 horas. Los datos de pacientes de un hospital deben ser accesibles sin interrupción. Los atacantes lo saben. Esto los convierte en objetivos principales para tácticas de doble extorsión, donde los datos son cifrados y exfiltrados simultáneamente.
Las estrategias de respaldo tradicionales fallan frecuentemente por tres razones:
- Los respaldos no están aislados. Si los repositorios de respaldo residen en la misma red que los sistemas de producción, el ransomware puede propagarse lateralmente y cifrar ambos.
- La recuperación es lenta. Restaurar terabytes de datos desde arquitecturas de respaldo convencionales puede tomar días, superando los umbrales de tolerancia de las industrias reguladas.
- Brechas de cumplimiento. Sin inmutabilidad documentada y pruebas de recuperación, las organizaciones tienen dificultades para demostrar resiliencia ante auditores y reguladores.
Qué Hace que un Respaldo Sea Verdaderamente Inmutable
La inmutabilidad es la piedra angular de la defensa moderna contra ransomware. Un respaldo inmutable no puede ser alterado, eliminado ni cifrado por ningún usuario, incluidos los administradores, durante un período de retención definido.
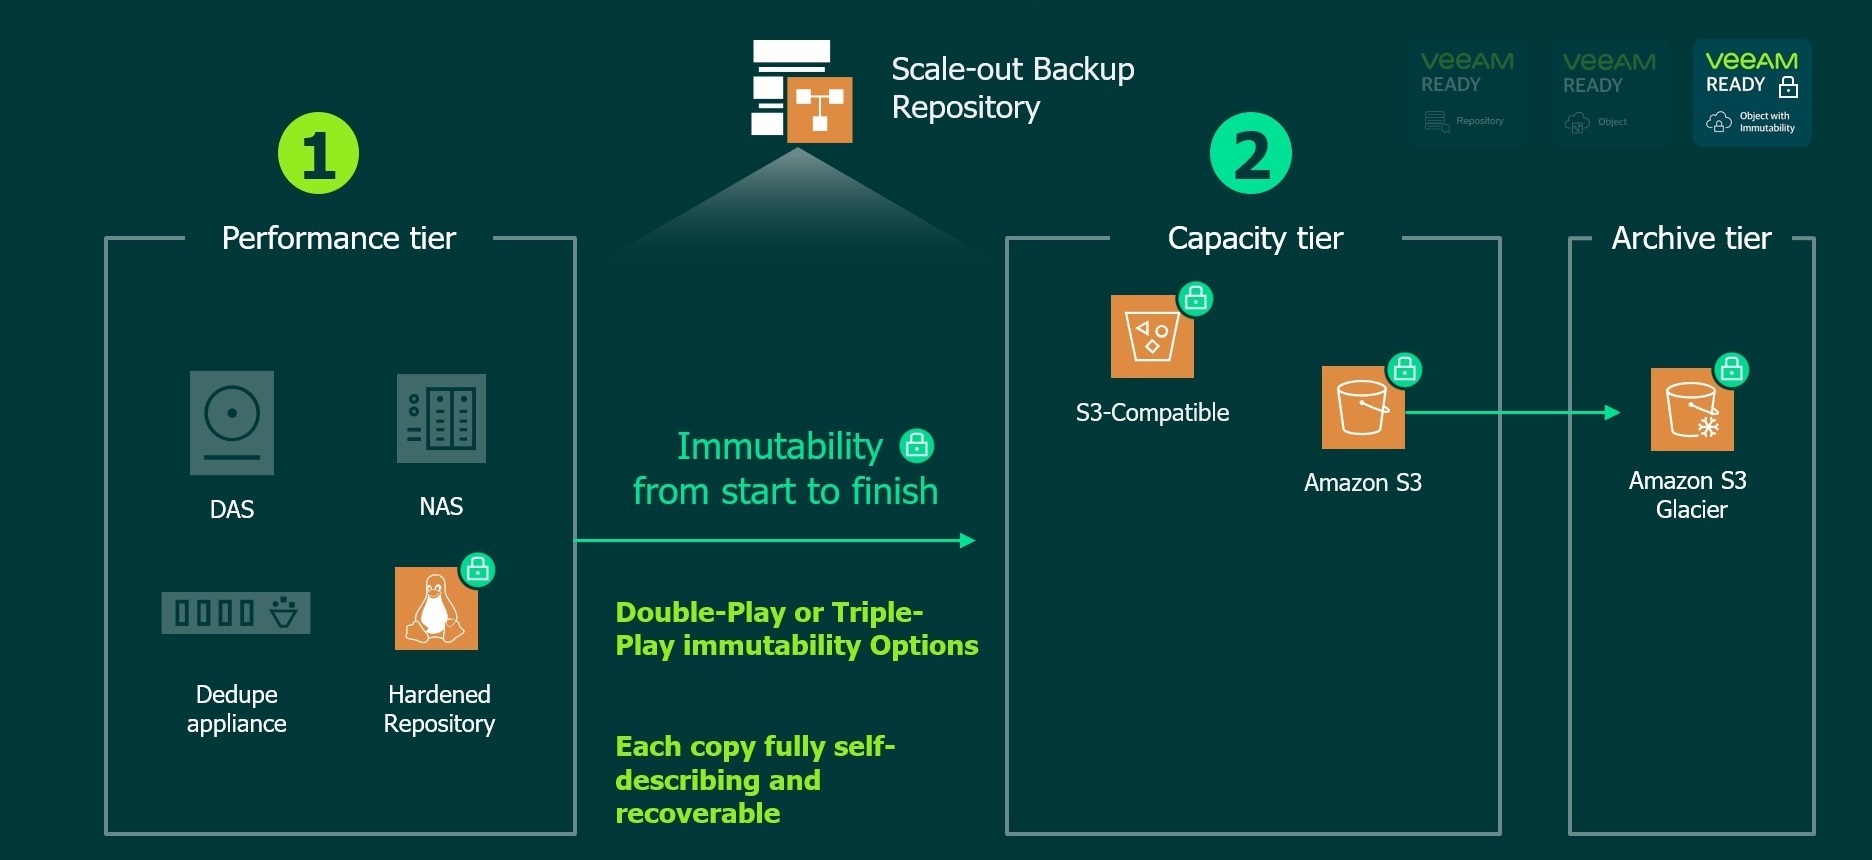
Veeam implementa la inmutabilidad a través de repositorios Linux endurecidos, almacenamiento de objetos con S3 Object Lock y arquitecturas de cinta aisladas (air-gapped). Esto garantiza que, incluso si un atacante obtiene acceso total al dominio, la capa de respaldo permanece intocable.
Las capacidades clave incluyen:
- Almacenamiento WORM (Write-Once-Read-Many): Previene la sobrescritura o eliminación de archivos de respaldo.
- Protección contra amenazas internas: Elimina el riesgo de que un compromiso de cuentas privilegiadas afecte los respaldos.
- Verificación automatizada: Controles regulares de integridad confirman que los puntos de recuperación son válidos y libres de corrupción.
Para una visión general completa de cómo Veeam estructura la inmutabilidad a través de los niveles de almacenamiento, consulte la Guía de Usuario de Veeam Backup & Replication sobre inmutabilidad.
SLA de Recuperación: De Días a Horas
El Objetivo de Tiempo de Recuperación (RTO) y el Objetivo de Punto de Recuperación (RPO) no son métricas abstractas. Para un banco del Caribe que procesa transacciones transfronterizas, un RTO de 24 horas puede significar millones en ingresos perdidos. Para un hospital que gestiona registros de atención crítica, cualquier demora pone en riesgo la seguridad del paciente.
Veeam aborda esto mediante:
- Recuperación Instantánea de MV: Inicie máquinas virtuales directamente desde el almacenamiento de respaldo mientras la restauración completa procede en segundo plano.
- Restauración granular de archivos y aplicaciones: Recupere archivos individuales, correos de Exchange o bases de datos SQL sin restaurar sistemas completos.
- Recuperación ante desastres orquestada: Runbooks automatizados ejecutan secuencias de conmutación por error, reduciendo el error humano durante eventos de alta presión.
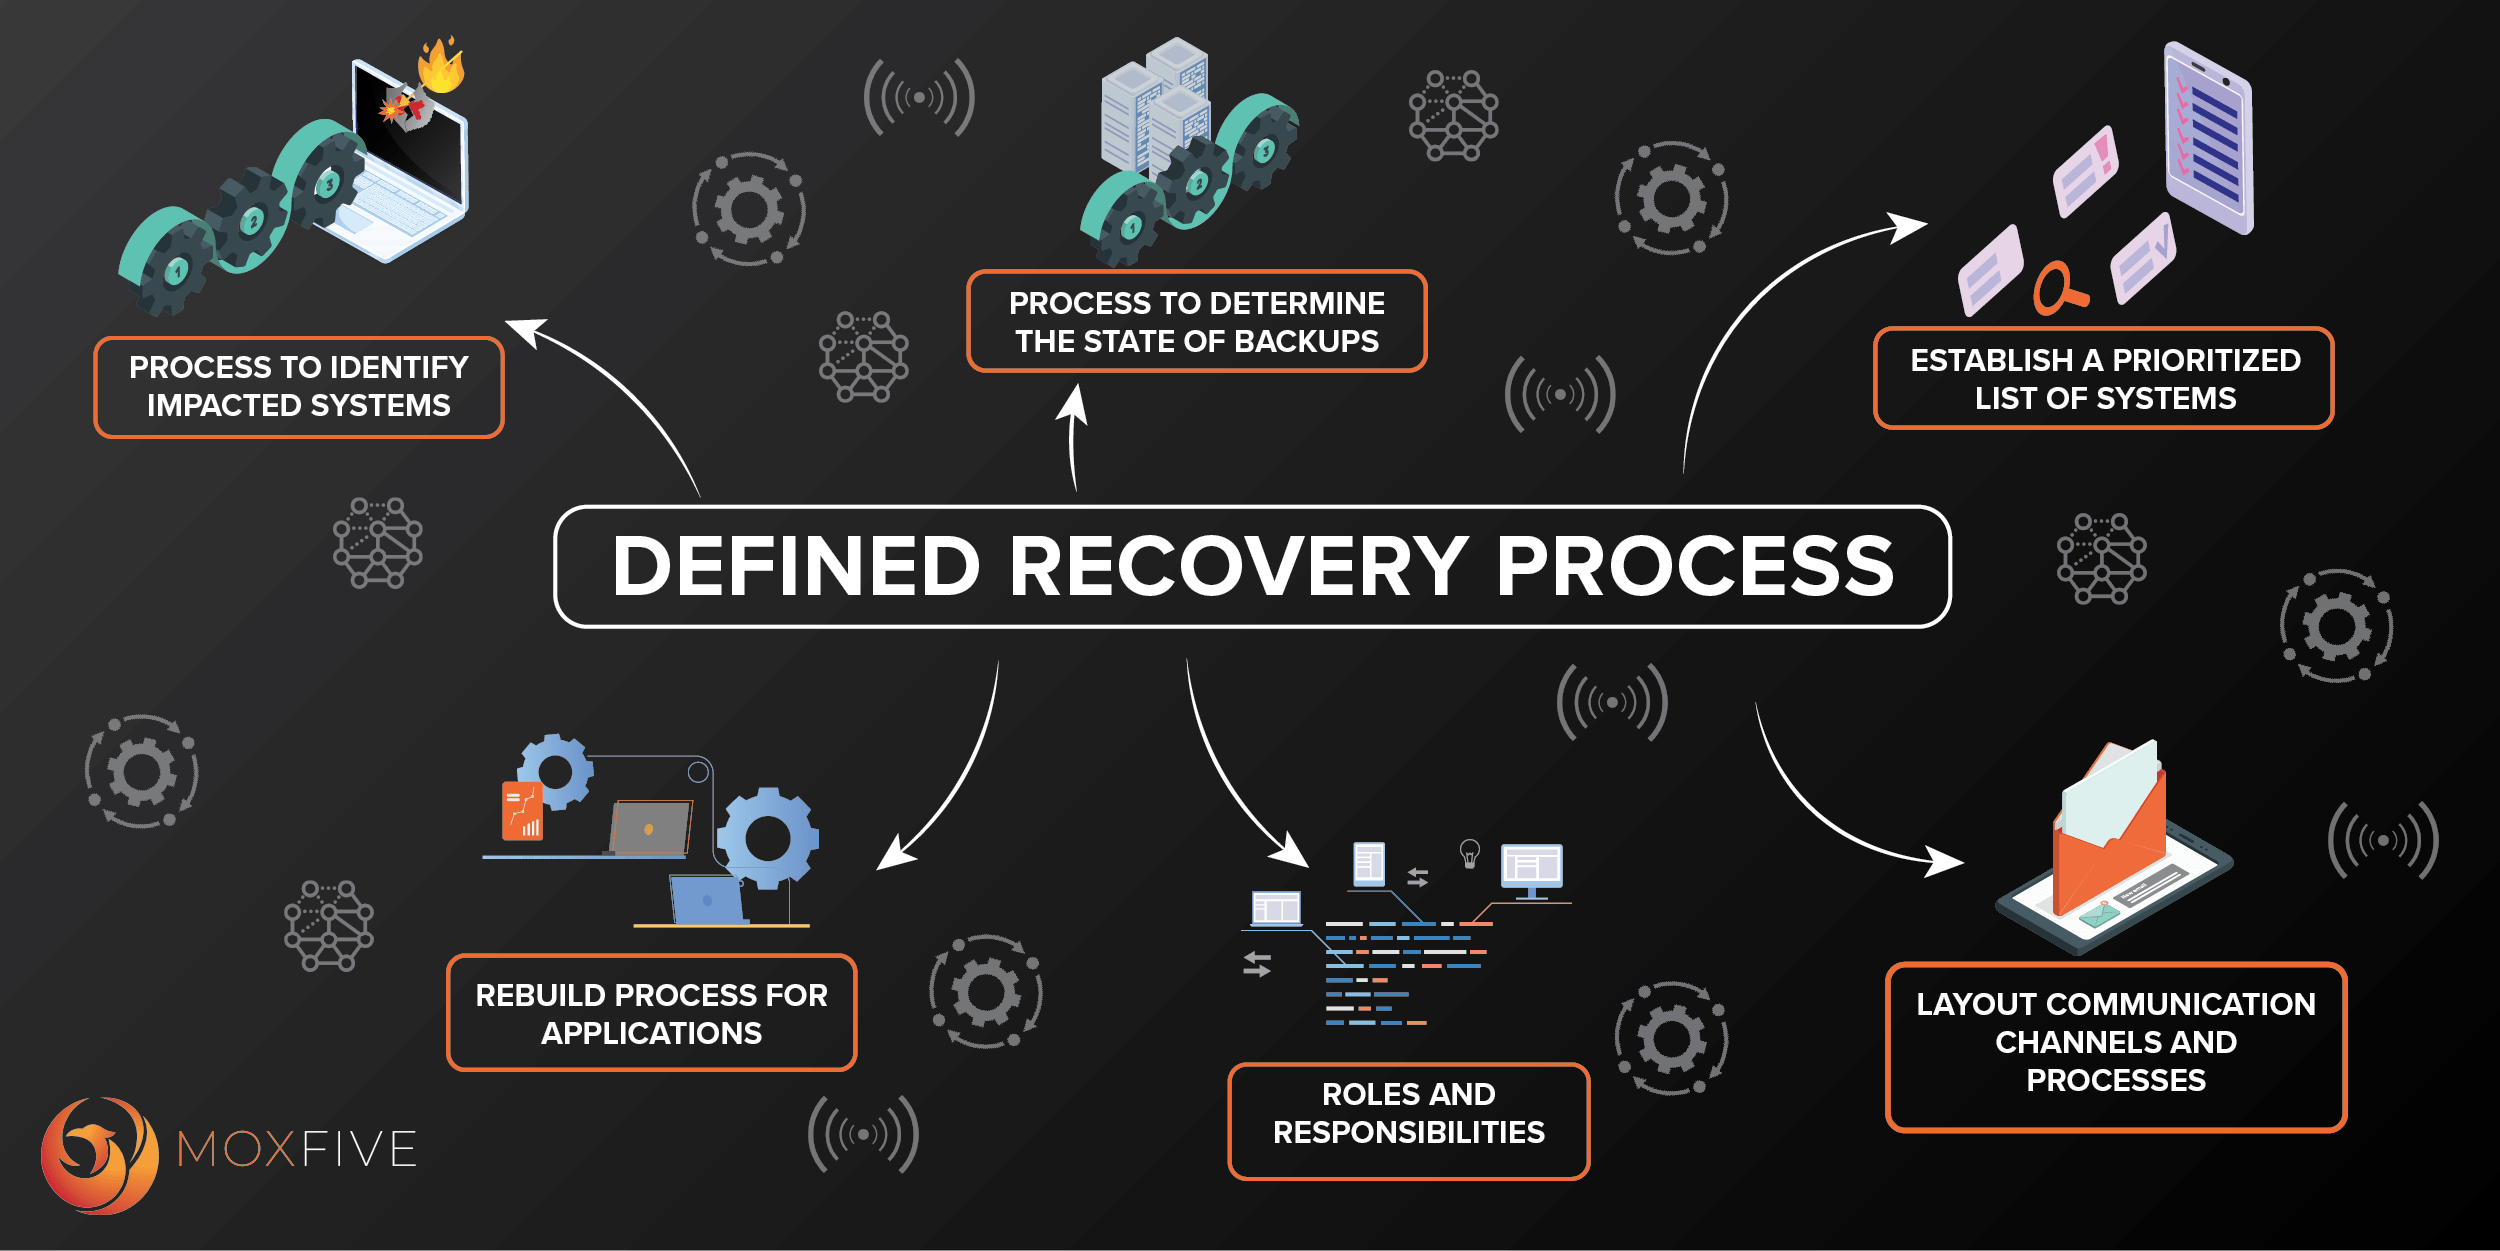
En términos prácticos, una organización que anteriormente requería 48–72 horas para restaurar 50TB de datos críticos puede ahora lograr la recuperación operativa completa en menos de cuatro horas.
Cumplimiento y Soberanía de Datos en LATAM
Los marcos regulatorios en LATAM exigen cada vez más residencia de datos, estándares de cifrado y procedimientos de recuperación documentados. Veeam respalda el cumplimiento mediante:
- Cifrado en reposo y en tránsito: El cifrado AES-256 garantiza la confidencialidad de los datos en todas las etapas.
- Control de acceso basado en roles (RBAC): Permisos granulares que se alinean con la gobernanza interna y los requisitos de auditoría externos.
- Opciones de soberanía de datos: Los respaldos pueden retenerse dentro de las fronteras nacionales, satisfaciendo mandatos regulatorios locales para datos bancarios y de salud.
Construyendo Su Plan de Resiliencia ante Ransomware
Una estrategia de respaldo resiliente requiere más que tecnología. Exige proceso, documentación y validación regular. Las organizaciones deben adoptar el siguiente marco:
- Defina niveles de criticidad. No todos los datos requieren el mismo RTO. Clasifique los sistemas por impacto en el negocio.
- Implemente la regla 3-2-1-1-0. Tres copias de los datos, en dos medios diferentes, una fuera del sitio, una inmutable, cero errores después de la verificación de recuperación.
- Pruebe la recuperación trimestralmente. Un respaldo que nunca ha sido restaurado es una hipótesis, no una garantía.
- Documente la cadena de custodia. Mantenga trazabilidad de auditoría para cumplimiento y análisis forense.
- Involucre un partner certificado. Arquitectos certificados en Veeam diseñan, implementan y validan arquitecturas de recuperación ante ransomware para industrias reguladas.
Para configuraciones avanzadas, Veeam recomienda implementar inmutabilidad Double-Play o Triple-Play — combinando repositorios endurecidos, almacenamiento de objetos con Object Lock y archivos en cinta para máxima resiliencia.
Conclusión
La resiliencia ante ransomware no es un producto. Es una disciplina. Para las organizaciones bancarias y de salud en LATAM, la combinación de respaldos inmutables, orquestación de recuperación rápida y arquitectura alineada al cumplimiento representa la diferencia entre una respuesta controlada y una brecha catastrófica.
Veeam proporciona la base técnica. La implementación estratégica — y la tranquilidad que conlleva — proviene de asociarse con especialistas que comprenden tanto la tecnología como el panorama regulatorio de la región.
📋 Descargue el Marco Completo de Recuperación ante Ransomware
Asegúrese de que su organización cuente con cada componente crítico. Este checklist abarca arquitectura de respaldo, configuración de inmutabilidad, documentación de SLA y preparación para cumplimiento — diseñado específicamente para líderes de TI en banca y salud de LATAM.
⬇ Descargue el Checklist: Plan de Recuperación ante Ransomware en 9 Puntos
📅 Agende una Consultoría de Resiliencia de Datos con V-Corp
Publicado por V-Corp International — Su Socio Tecnológico en LATAM y el Caribe.